DEL CAMINO FM RADIO EN LINEA!
Maersk confirmó que atacantes vulneraron sistemas informáticos de la compañía y sustrajeron información. Después de la intrusión, exigieron cinco millones de dólares para liberar los datos, en un esquema de extorsión conocido como ransomware. La firma no precisó cuándo ocurrió el ataque ni detalló qué sistema fue comprometido.
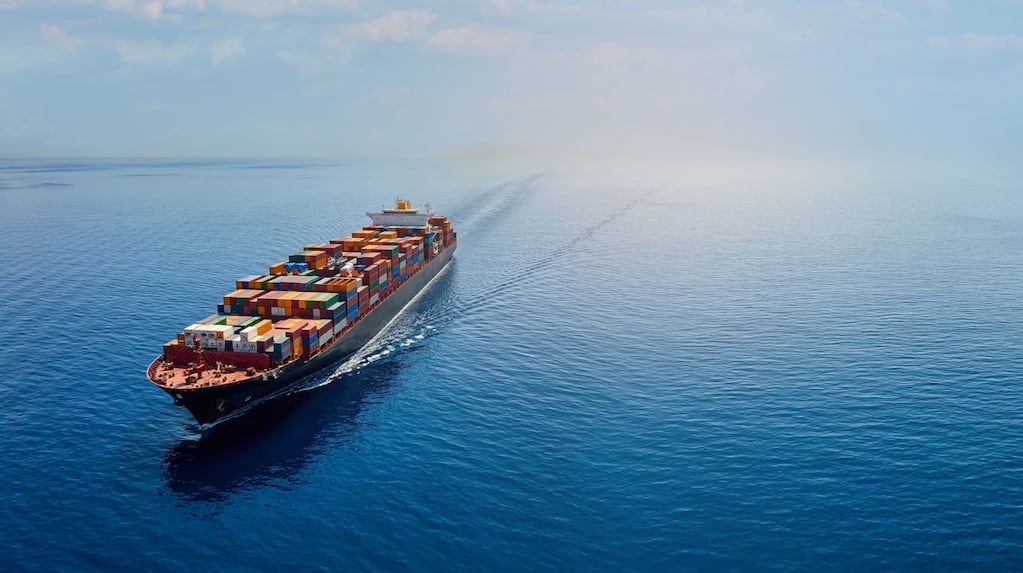
El grupo de ciberdelincuencia WhiteArmor se atribuyó la operación y amenazó con publicar 100 gigabytes de información vinculada con la logística y la cadena de suministro de la empresa. En su mensaje, fijó un plazo de 30 días para que Maersk se contactara y pagara el rescate en bitcoin. La amenaza y la cifra reclamada fueron difundidas por los atacantes; no constituyen una confirmación de que el pago se haya realizado.
La naviera indicó que hasta el momento no se habían divulgado datos confidenciales. WhiteArmor, por su parte, aseguró que obtuvo registros de conductores, contraseñas y accesos con privilegios de administrador, además de comprobantes de entrega, inventarios y órdenes de compra. También afirmó que tenía números telefónicos, direcciones de correo y códigos IMEI asociados a dispositivos móviles. La información publicada no permite verificar de manera independiente el alcance de esas afirmaciones.
El ataque habría afectado sistemas de una empresa que Maersk había adquirido previamente. La compañía señaló que el incidente quedó limitado a un sistema local y que no encontró indicios de impacto en otros sistemas propios ni en los de clientes o socios. También informó que sus operaciones no fueron interrumpidas. Aún no se dieron detalles sobre la fecha de la intrusión, la naturaleza del sistema afectado ni cuáles de los datos mencionados por los atacantes fueron efectivamente comprometidos.